O que aconteceu com as falhas críticas do PHP em outubro de 2026 e como proteger meu site?
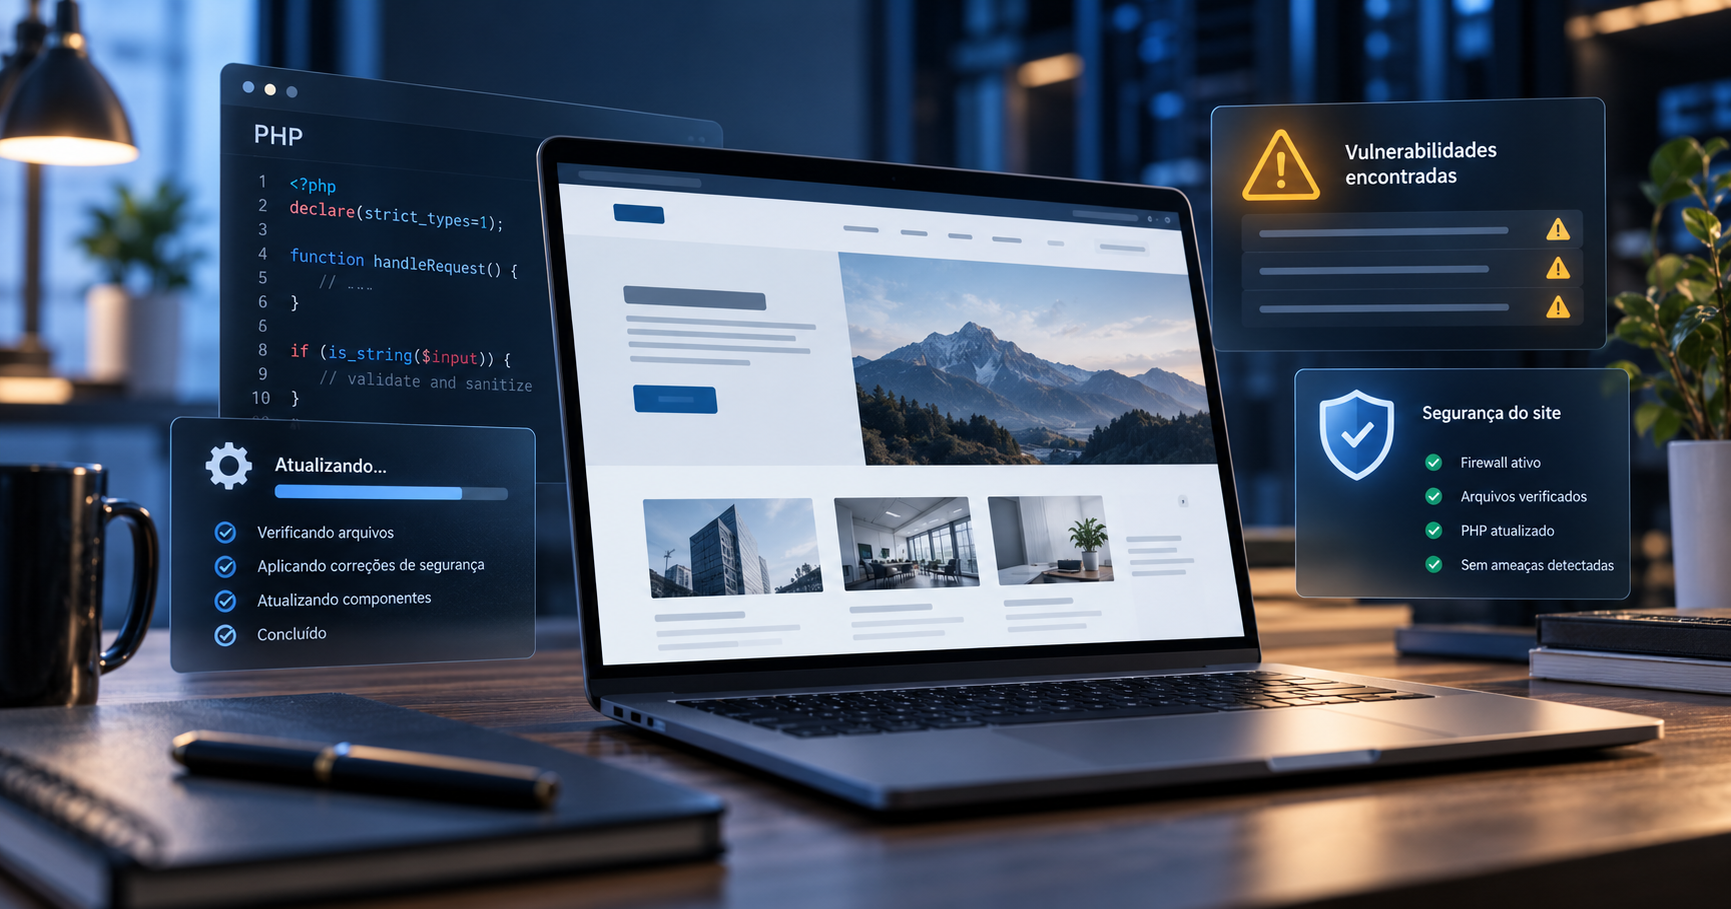
Em outubro de 2026, o PHP recebeu correções para duas vulnerabilidades críticas que poderiam permitir ataques a servidores vulneráveis. Uma terceira falha foi divulgada, mas depende de configurações incomuns. Para reduzir os riscos, é importante manter o PHP atualizado, realizar backups e contar com acompanhamento técnico contínuo.
Falhas críticas no PHP: o que aconteceu e por que donos de sites devem prestar atenção?
Seu site pode estar funcionando normalmente, recebendo visitantes e gerando contatos, mas isso não significa necessariamente que ele esteja protegido. Algumas falhas de segurança não apresentam sinais visíveis para quem acessa uma página e, dependendo da sua gravidade, podem colocar em risco informações, operações e até a continuidade de um negócio.
Na última semana, uma sequência de alertas envolvendo o PHP, uma das tecnologias mais utilizadas na internet, chamou a atenção de especialistas em segurança digital. Duas vulnerabilidades críticas foram corrigidas emergencialmente, levando empresas a revisar seus servidores e, em determinadas situações, considerar a suspensão temporária de serviços enquanto aplicavam as atualizações necessárias.
Para quem administra uma clínica, um escritório, um comércio ou qualquer empresa que depende de um site para conquistar clientes, a notícia traz uma pergunta importante: se uma falha grave for descoberta amanhã, quem será responsável por proteger o seu site?
O que aconteceu com o PHP em outubro de 2026?
Em 21 de outubro de 2026, a equipe responsável pelo desenvolvimento do PHP divulgou correções para duas vulnerabilidades críticas, identificadas como CVE-2026-109618 e CVE-2026-109619. Ambas receberam pontuação 9,2 em uma escala de gravidade que vai até 10, indicando problemas que exigem atenção urgente dos responsáveis pelos sistemas afetados.
As falhas envolvem o funcionamento interno do PHP e, em determinadas condições, podem permitir que uma pessoa mal-intencionada execute comandos em um servidor vulnerável sem precisar conhecer senhas ou possuir acesso autorizado. Isso representa uma ameaça importante porque o problema não depende necessariamente de uma falha no site desenvolvido pela empresa, mas pode existir na própria tecnologia utilizada para executá-lo.
A gravidade levou órgãos de segurança de diversos países a publicar orientações emergenciais. No Brasil, o Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov) divulgou o Alerta 93/2026, recomendando a identificação dos ambientes afetados e a aplicação imediata das atualizações disponibilizadas.
Dois dias depois, em 23 de outubro, uma terceira vulnerabilidade, identificada como CVE-2026-115560, também recebeu atenção. Diferentemente das duas anteriores, sua exploração depende de uma combinação incomum de configurações, considerada pouco frequente nas aplicações. Ainda assim, a equipe do PHP recomendou uma medida preventiva enquanto prepara uma correção para uma atualização posterior.
É importante destacar que a descoberta dessas vulnerabilidades não significa que todos os sites que utilizam PHP foram invadidos. O risco depende de fatores como a versão instalada, a configuração do servidor e as medidas de proteção existentes. Entretanto, os alertas demonstram por que acompanhar atualizações de segurança é indispensável.
Afinal, o que é PHP e por que tantos sites utilizam essa tecnologia?
Embora muitas pessoas nunca tenham ouvido falar em PHP, provavelmente já acessaram inúmeros sites que dependem dele. Trata-se de uma linguagem de programação utilizada para construir páginas e sistemas que precisam processar informações, consultar bancos de dados e apresentar conteúdos aos visitantes.
Imagine o site de uma clínica que apresenta diferentes profissionais, serviços e publicações. Em determinadas estruturas, quando alguém acessa uma dessas páginas, o servidor utiliza o PHP para consultar as informações necessárias e montar o conteúdo que será enviado ao navegador. Tudo isso acontece nos bastidores, sem que o visitante precise conhecer a tecnologia envolvida.
O PHP está presente em plataformas bastante conhecidas, especialmente o WordPress, utilizado para administrar conteúdos de sites, blogs e páginas empresariais. Segundo dados da W3Techs, em outubro de 2026 o WordPress era utilizado por aproximadamente 39,6% dos sites monitorados pela empresa.
O alcance do PHP é ainda maior: ele aparece em cerca de 69% dos sites cuja linguagem de programação do servidor pode ser identificada pela W3Techs. Isso ajuda a compreender por que uma vulnerabilidade nessa tecnologia pode provocar uma mobilização internacional, mesmo quando boa parte dos empresários desconhece sua existência.
Quais prejuízos uma falha de segurança pode causar a uma empresa?
Quando ouvimos falar em ataques digitais, é comum imaginar grandes empresas, instituições financeiras ou organizações com enormes bancos de dados. Entretanto, negócios menores também podem ser afetados, especialmente quando seus sites apresentam vulnerabilidades conhecidas que permanecem sem correção.
Dependendo das características da falha e do acesso obtido, um invasor pode tentar modificar páginas, acessar informações disponíveis ao sistema, interromper seu funcionamento ou utilizar o ambiente comprometido para outras atividades maliciosas. Nenhuma dessas consequências é automática, mas todas ajudam a demonstrar por que determinadas vulnerabilidades recebem classificações tão elevadas.
Considere uma pequena clínica que utiliza seu site para apresentar serviços e receber solicitações de agendamento. Caso a página fique indisponível durante vários dias, possíveis pacientes podem não conseguir encontrar informações ou entrar em contato. Para um escritório ou prestador de serviços que recebe boa parte de seus contatos pelo Google, a interrupção pode representar oportunidades comerciais perdidas.
Também existe o aspecto da confiança. Um visitante que encontra uma página adulterada, um aviso de segurança ou um comportamento suspeito pode desistir de entrar em contato. Dependendo do incidente, a empresa ainda poderá precisar investigar uma eventual exposição de dados pessoais e avaliar suas responsabilidades legais.
A segurança de um site não diz respeito apenas à tecnologia. Ela também protege a operação, a reputação e o relacionamento da empresa com seus clientes.
Utilizar WordPress significa que meu site está inseguro?
Não. O WordPress é uma plataforma consolidada, utilizada por organizações de diferentes tamanhos, e pode operar de maneira segura quando recebe manutenção adequada e utiliza uma infraestrutura bem administrada.
É importante compreender que as vulnerabilidades divulgadas em outubro foram identificadas no PHP, e não necessariamente no código do WordPress. Como o WordPress depende dessa linguagem para funcionar, seus ambientes podem ser afetados quando utilizam versões vulneráveis do PHP.
Essa distinção explica uma situação que costuma confundir empresários: atualizar o WordPress, seus temas e seus plugins não significa, obrigatoriamente, que a linguagem de programação instalada no servidor também foi atualizada. São componentes diferentes, embora façam parte da mesma estrutura.
Da mesma forma, possuir um certificado HTTPS, identificado pelo cadeado exibido no navegador, não garante que um site esteja livre de vulnerabilidades. Esse recurso é importante para proteger a comunicação entre o visitante e o servidor, mas não substitui atualizações, configurações adequadas e acompanhamento técnico.
O verdadeiro problema não é simplesmente escolher uma tecnologia conhecida ou desconhecida. É colocar um site em funcionamento e imaginar que ele continuará seguro indefinidamente sem receber os cuidados necessários.
Um site pode estar vulnerável mesmo funcionando perfeitamente?
Sim, e essa é uma das características que tornam a segurança digital tão importante. Diferentemente de muitos problemas visíveis, como uma imagem que deixou de carregar ou um botão que parou de funcionar, determinadas vulnerabilidades podem permanecer presentes sem provocar qualquer mudança perceptível na navegação.
O empresário abre a página inicial, verifica que tudo parece normal, recebe mensagens pelo WhatsApp e conclui que o site está funcionando corretamente. Entretanto, essa verificação não informa se o servidor está atualizado, se existem falhas conhecidas nos componentes utilizados ou se há registros de atividades suspeitas.
Isso também explica por que não é possível garantir a segurança de um site apenas observando sua aparência ou realizando um teste público de desempenho. Ferramentas de análise podem ajudar a identificar problemas de velocidade, organização, recursos expostos e determinadas configurações, mas não substituem uma avaliação especializada da infraestrutura.
Para quem contratou o desenvolvimento de um site e nunca mais conversou com o responsável técnico, talvez seja o momento de retomar esse contato. Afinal, quem construiu a página não é necessariamente quem continua responsável por mantê-la atualizada.
Como saber se alguém realmente cuida da segurança do meu site?
A primeira providência é compreender como funciona o serviço contratado. Algumas empresas entregam o site e deixam a hospedagem e as atualizações sob responsabilidade do cliente. Outras oferecem contratos de manutenção, enquanto determinados serviços gerenciados incluem acompanhamento técnico contínuo.
Nenhum desses modelos deve ser confundido com uma garantia absoluta de proteção. O importante é que as responsabilidades estejam claramente definidas, incluindo quais componentes são acompanhados, como as atualizações são realizadas e o que acontece quando surge um problema urgente.
Para iniciar essa conversa, vale encaminhar cinco perguntas ao responsável pelo seu site:
- Quem acompanha as atualizações de segurança? Isso inclui a plataforma, os componentes utilizados e a infraestrutura de hospedagem?
- Como vocês identificam vulnerabilidades críticas? Existe algum acompanhamento de alertas e comunicados de segurança?
- São realizadas cópias de segurança? Com que frequência elas são produzidas e como é verificado se podem ser recuperadas?
- O que acontece quando surge uma atualização emergencial? Quem avalia o impacto, executa a correção e verifica se o site continua funcionando?
- Existe um plano para situações de indisponibilidade? Como a empresa é informada e quais procedimentos são adotados para restabelecer o serviço?
Essas perguntas não exigem conhecimentos de programação. Elas ajudam o empresário a descobrir se existe um processo organizado de manutenção ou se o funcionamento do site depende de alguém perceber um problema depois que ele já aconteceu.
O que fazer quando o responsável técnico informa uma atualização emergencial?
Receber uma mensagem informando que uma vulnerabilidade crítica foi descoberta pode causar preocupação, especialmente quando o profissional recomenda uma intervenção imediata no servidor. Entretanto, uma comunicação desse tipo não deve ser interpretada automaticamente como sinal de invasão ou de serviço mal executado.
Na verdade, a identificação e a correção rápida de problemas conhecidos são partes importantes de uma gestão responsável. Tecnologias amplamente utilizadas recebem atualizações de segurança ao longo de sua existência, e novas falhas podem ser descobertas mesmo em projetos desenvolvidos com cuidado.
Quando surgir um alerta, procure compreender se o seu ambiente está realmente afetado, qual é a urgência da intervenção e se haverá alguma interrupção prevista. Também é importante confirmar que existem cópias de segurança adequadas e que o responsável realizará verificações após a atualização, garantindo que as funcionalidades essenciais continuem operando.
No caso das falhas críticas divulgadas em 21 de outubro, o projeto PHP disponibilizou versões corrigidas e orientou os administradores a atualizarem os ambientes afetados imediatamente. Para situações em que isso não fosse possível, órgãos especializados recomendaram avaliar restrições temporárias de acesso e, em casos de maior exposição, até a retirada do serviço do ar enquanto a correção era providenciada.
Essa decisão deve ser tomada por profissionais que conheçam o ambiente e consigam avaliar os riscos. Desligar um site sem necessidade pode prejudicar o negócio, enquanto ignorar uma vulnerabilidade crítica também pode provocar consequências importantes.
Existem estruturas de sites que reduzem esses riscos?
Sim. A maneira como um site é construído influencia quais componentes precisam ficar expostos à internet, quais recursos são executados durante as visitas e quais cuidados de manutenção serão necessários.
Uma das alternativas utilizadas em projetos modernos é a geração de páginas estáticas. Nesse modelo, grande parte do conteúdo é preparada antecipadamente e entregue ao navegador sem exigir que um sistema processe todas as informações novamente a cada acesso.
Na Mundo do Software, por exemplo, utilizamos o Astro para construir sites e o Payload CMS para permitir que os conteúdos sejam administrados. Essa separação possibilita que as páginas públicas sejam entregues de forma leve, enquanto o ambiente responsável pela gestão das informações permanece organizado em uma estrutura própria.
Isso representa uma diferença importante em relação aos sites que dependem da execução contínua de PHP para apresentar suas páginas. Como a parte pública de nossos projetos estáticos não precisa executar PHP a cada visita, ela não fica exposta especificamente às vulnerabilidades dessa linguagem.
Entretanto, isso não significa que sites estáticos sejam invulneráveis. Sistemas administrativos, serviços de hospedagem, integrações, bibliotecas e processos de publicação também exigem proteção e manutenção. O benefício está em reduzir componentes desnecessários na parte pública e organizar melhor as responsabilidades de cada sistema, não em prometer uma tecnologia completamente livre de riscos.
Por esse motivo, escolher uma estrutura adequada deve considerar as necessidades do negócio, a facilidade de manutenção, o desempenho e a segurança ao longo do tempo, e não apenas a aparência da página entregue.
Segurança é um cuidado contínuo, não uma etapa da criação do site
Os acontecimentos de outubro de 2026 deixam uma lição importante para empresários de todos os setores: um site não deixa de precisar de acompanhamento depois que é publicado. Assim como outros recursos essenciais de uma empresa, ele depende de manutenção preventiva, atualizações e profissionais capazes de responder quando surgem situações inesperadas.
Isso não significa que todo empresário precise aprender programação ou acompanhar diariamente notícias sobre vulnerabilidades. Pelo contrário, o ideal é que ele possa concentrar sua atenção na atividade principal do negócio, sabendo quais cuidados técnicos foram contratados, quem responde por eles e como será informado diante de um problema relevante.
A Mundo do Software desenvolve sites profissionais com foco em desempenho, facilidade de uso e uma estrutura organizada para manutenção. Nosso modelo de sites gerenciados busca justamente oferecer uma solução em que o desenvolvimento e o acompanhamento técnico façam parte de um serviço contínuo, respeitando as responsabilidades e condições estabelecidas na contratação.
E o seu site, quem mantém atualizado?
Se você não sabe qual tecnologia seu site utiliza, quando foi realizada a última atualização de segurança ou quem deve agir diante de uma vulnerabilidade crítica, talvez seja o momento de entender melhor como ele está sendo administrado.
Conheça os sites profissionais gerenciados da Mundo do Software e descubra como podemos ajudar sua empresa a ter uma presença digital profissional, bem estruturada e acompanhada por quem entende de tecnologia.
Perguntas frequentes
As falhas críticas do PHP afetam todos os sites WordPress?
Não necessariamente. O risco depende da versão do PHP instalada, da configuração do servidor e das medidas de proteção existentes. Sites WordPress que utilizam ambientes PHP vulneráveis podem estar expostos, mesmo quando o próprio WordPress está atualizado.
Quais versões do PHP corrigiram as falhas de outubro de 2026?
Para as vulnerabilidades CVE-2026-109618 e CVE-2026-109619, foram disponibilizadas as versões PHP 8.2.35, 8.3.36, 8.4.27 e 8.5.12. O responsável técnico deve verificar a versão utilizada e aplicar as atualizações adequadas. Essas correções não resolvem, por si só, a terceira falha divulgada posteriormente.
Como descobrir se meu site utiliza PHP?
A maneira mais confiável é consultar a empresa responsável pelo desenvolvimento ou pela hospedagem. Sites construídos em WordPress normalmente utilizam PHP, mas a versão instalada e as condições de segurança precisam ser verificadas no ambiente do servidor.
Ter HTTPS significa que meu site está protegido contra invasões?
Não. O HTTPS protege a comunicação entre o navegador e o servidor, mas não corrige vulnerabilidades em linguagens de programação, plugins ou sistemas administrativos. A segurança depende de diferentes medidas de proteção e manutenção.
Sites estáticos são mais seguros que sites tradicionais?
Sites estáticos podem reduzir determinados riscos porque suas páginas públicas não precisam executar uma aplicação no servidor a cada visita. Entretanto, hospedagem, sistemas administrativos e integrações também precisam de proteção e atualizações.
Quem é responsável pelas atualizações de segurança do meu site?
A responsabilidade depende do contrato de desenvolvimento, hospedagem e manutenção. Em um serviço de sites gerenciados, o acompanhamento técnico pode estar incluído, conforme as condições contratadas. É importante verificar quem monitora vulnerabilidades e realiza correções emergenciais.
Referências
- Comunicado oficial das falhas críticas — PHP.net — PHP Development Team ()
- Terceira vulnerabilidade — PHP.net — PHP Development Team ()
- Alerta brasileiro das duas falhas críticas — CTIR Gov — Governo Federal ()
- Orientações para a terceira falha — CTIR Gov — Governo Federal ()
- Estatísticas do WordPress — W3Techs — Web Technology Surveys
- Estatísticas do PHP — W3Techs — Web Technology Surveys
Conteúdos relacionados
Vale a pena melhorar seu site atual ou é melhor criar outro?
Descubra quando vale a pena melhorar seu site atual e quando criar outro pode ser mais vantajoso. Entenda os custos, os problemas de desempenho e como tomar a melhor decisão para sua empresa.
Ler conteúdo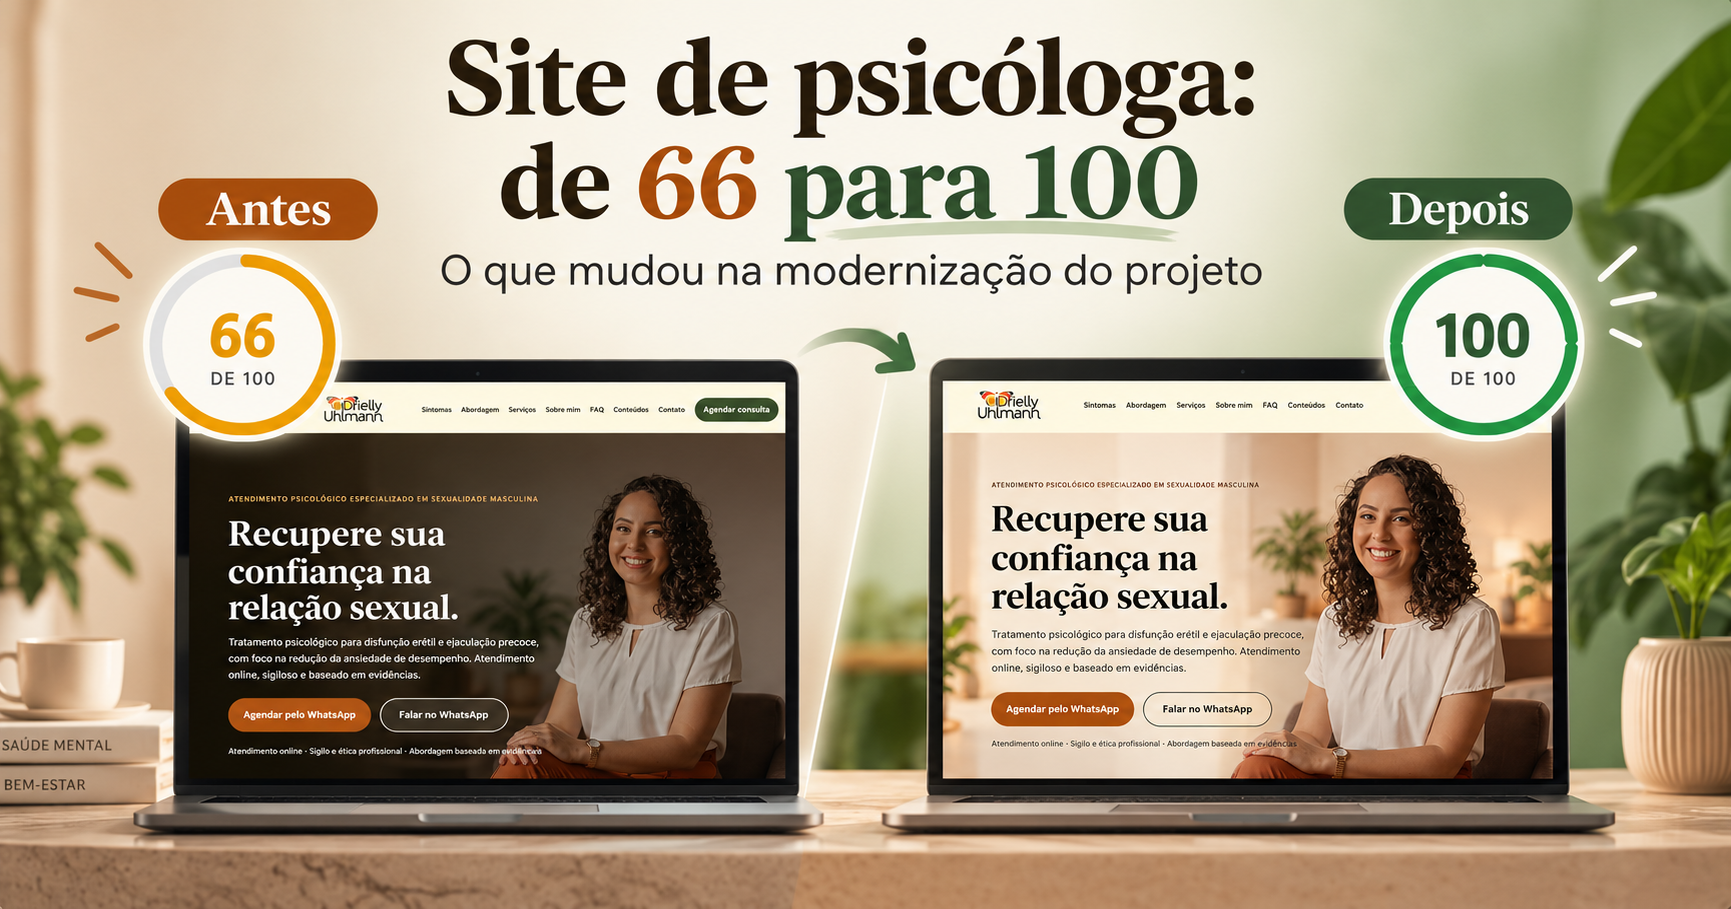
O que descobrimos ao analisar o site de uma psicóloga — e como conseguimos melhorá-lo
Um site que já ajudava a conquistar pacientes ainda tinha muito espaço para melhorar. Veja como modernizamos o projeto de uma psicóloga, preservamos recursos importantes e elevamos seu desempenho de 65 para 100 pontos no celular.
Ler conteúdo
Aviso de cookies no site: 6 cuidados que todo empresário precisa conhecer
Seu site utiliza cookies, mas será que respeita as escolhas dos visitantes? Conheça 6 cuidados essenciais com privacidade, consentimento e rastreamento e descubra como identificar possíveis problemas.
Ler conteúdo